


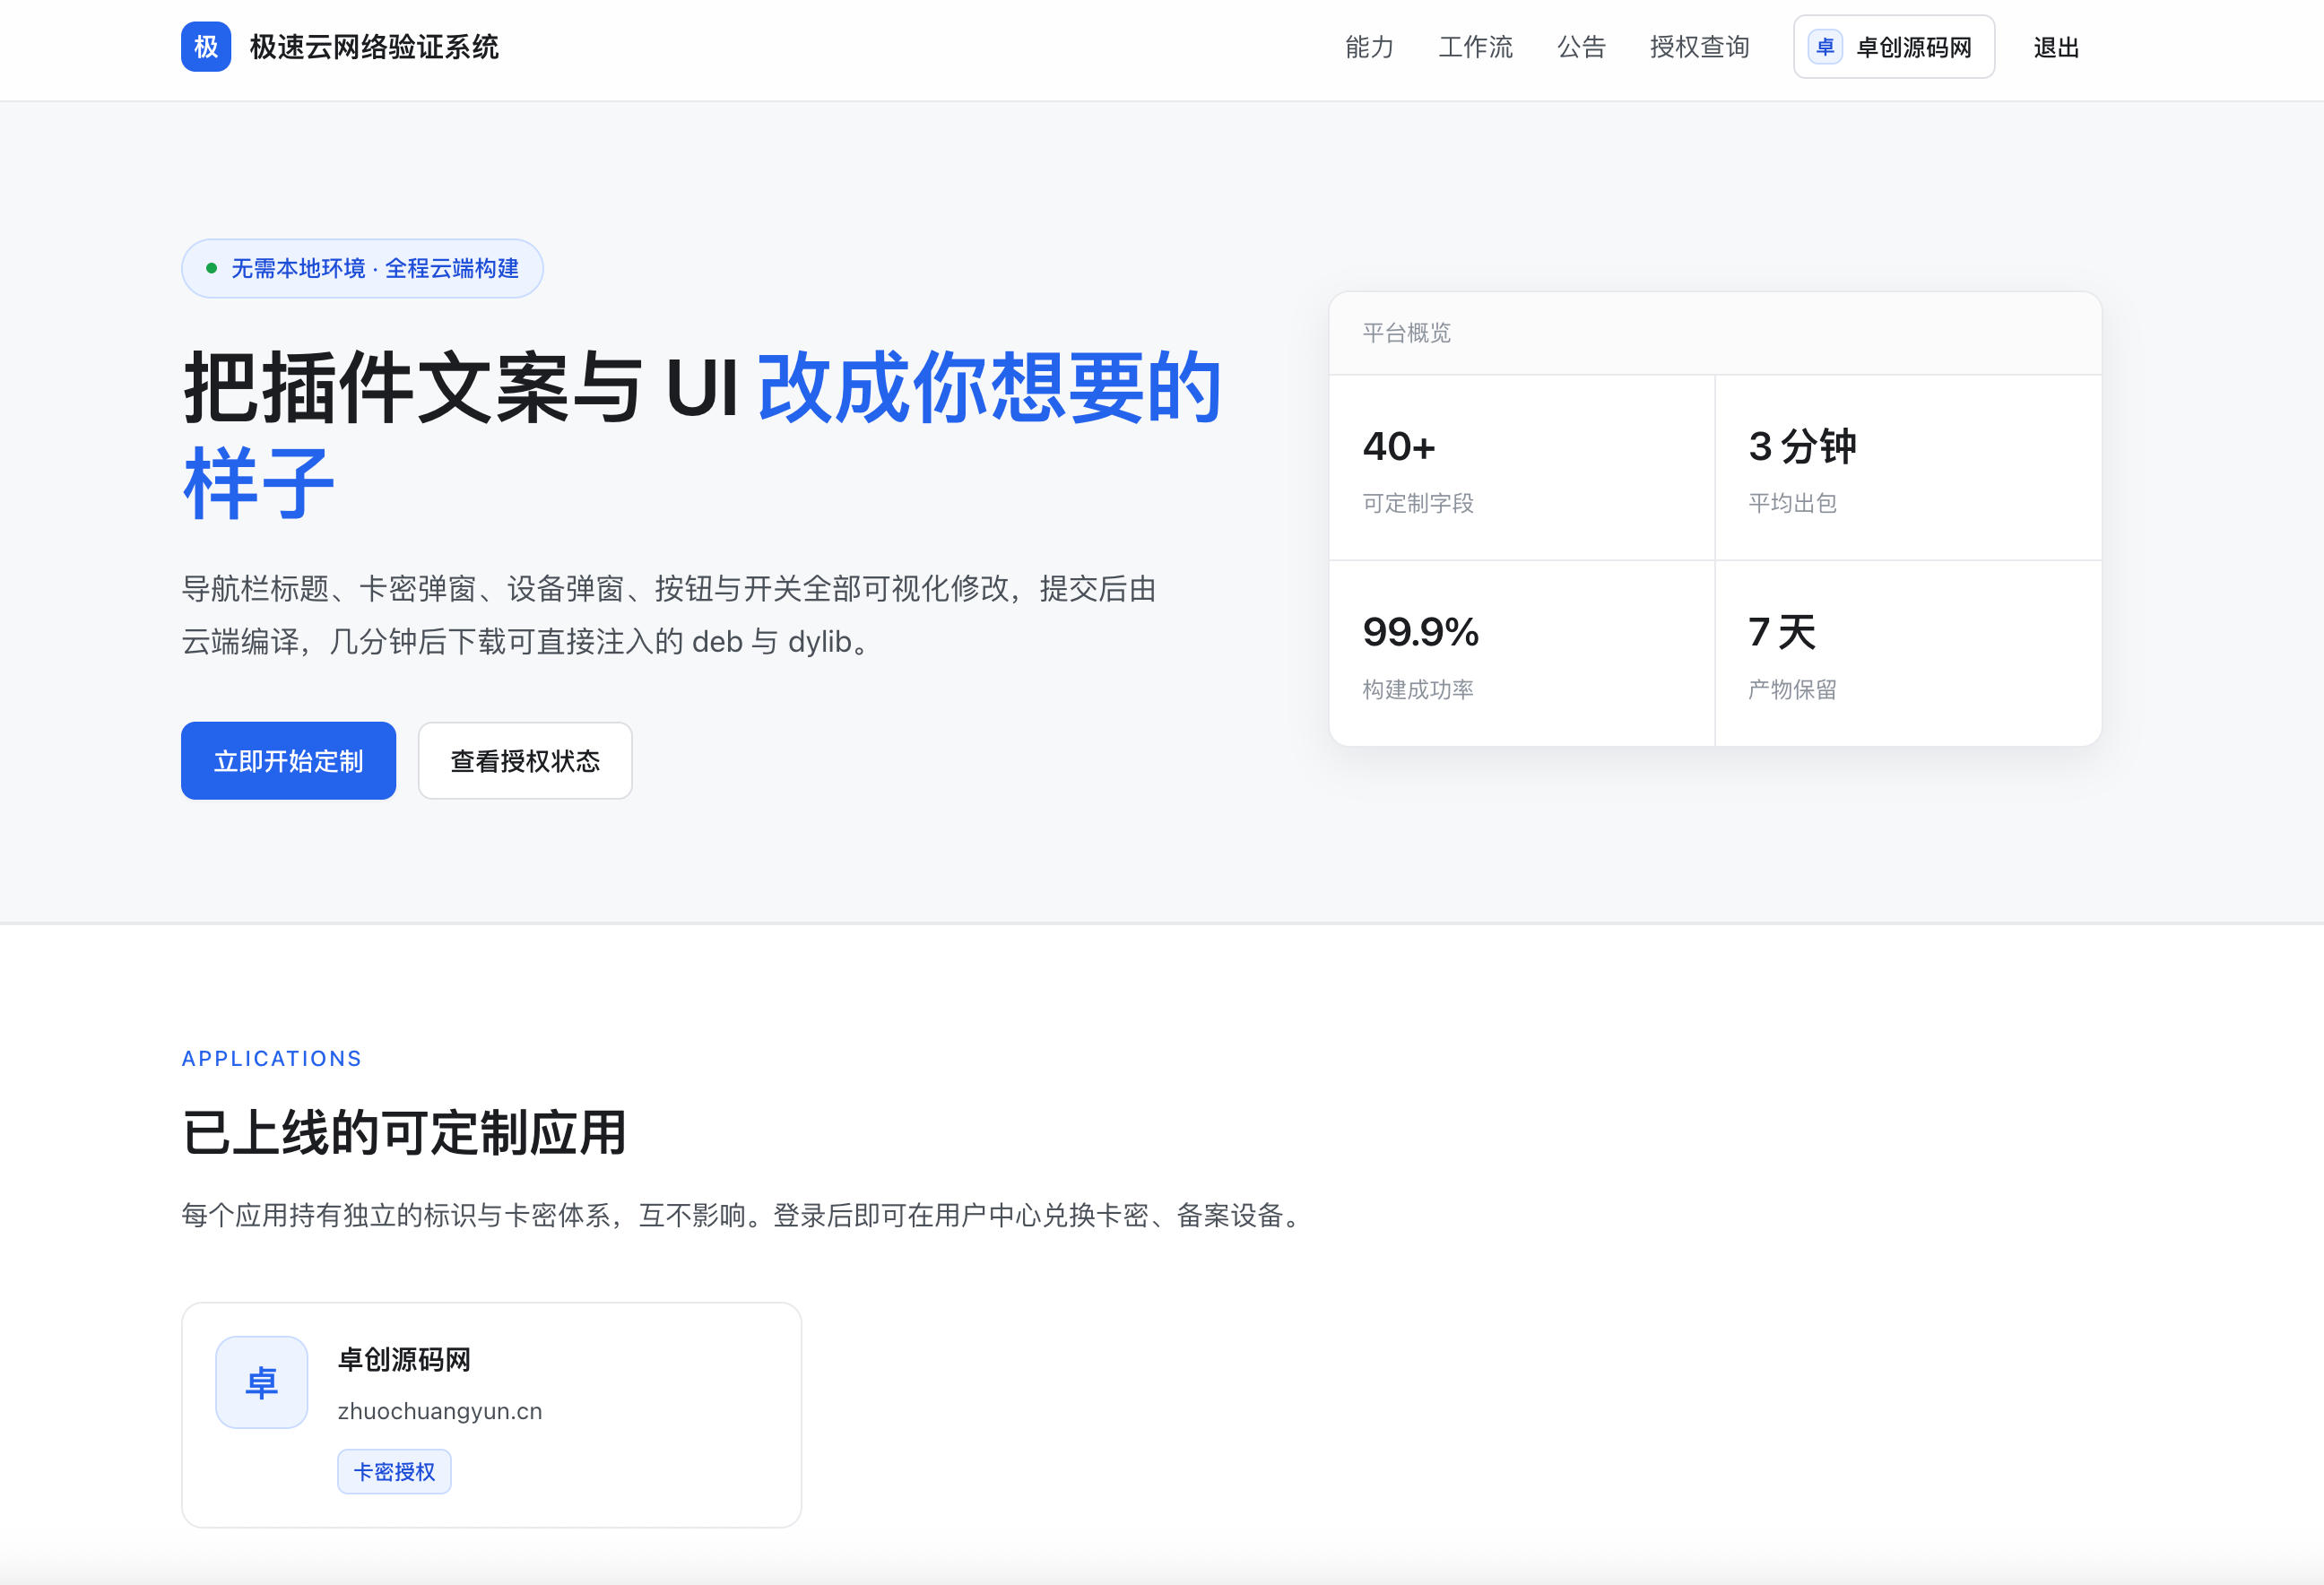
在软件分发与数字内容变现领域,一套安全、稳定且可控的授权验证机制是保障开发者权益的核心基础设施。然而,市面上多数验证系统要么闭源加密难以二次开发,要么架构陈旧无法适配现代前后端分离需求,让站长陷入“能用但改不动”的困境。卓创源码网今日推荐的这套网络验证系统源码,以ThinkPHP8.2 + Vue3现代技术栈打造,全程无加密、全开源,不仅支持卡密生成、用户注册登录等基础功能,更创新性地集成GitHub云端编译能力,可直接生成适用于iOS/macOS生态的deb与dylib授权弹窗注入文件。无论是构建独立软件授权平台、SaaS服务鉴权中心还是内部工具管控系统,这套软件授权系统都为你提供了透明、可扩展的技术底座。
为什么“开源无加密”是验证系统的生命线?
根据中国信通院《2024年软件供应链安全白皮书》显示,超过65%的中小软件团队曾因使用闭源验证组件遭遇“后门风险”或“停服断供”,导致产品授权体系瘫痪。白皮书特别强调,对于涉及用户身份与权限控制的核心模块,代码透明性与自主可控能力比功能丰富度更为关键。这印证了在选择卡密验证源码时,不能仅看表面功能列表,更要考察其是否具备可审计、可修改、可长期维护的工程品质。该源码正是基于此安全理念设计,所有逻辑完全开放,让你真正拥有对授权体系的掌控权,而非依赖黑盒服务。
核心功能解析:从身份认证到原生集成的全链路覆盖
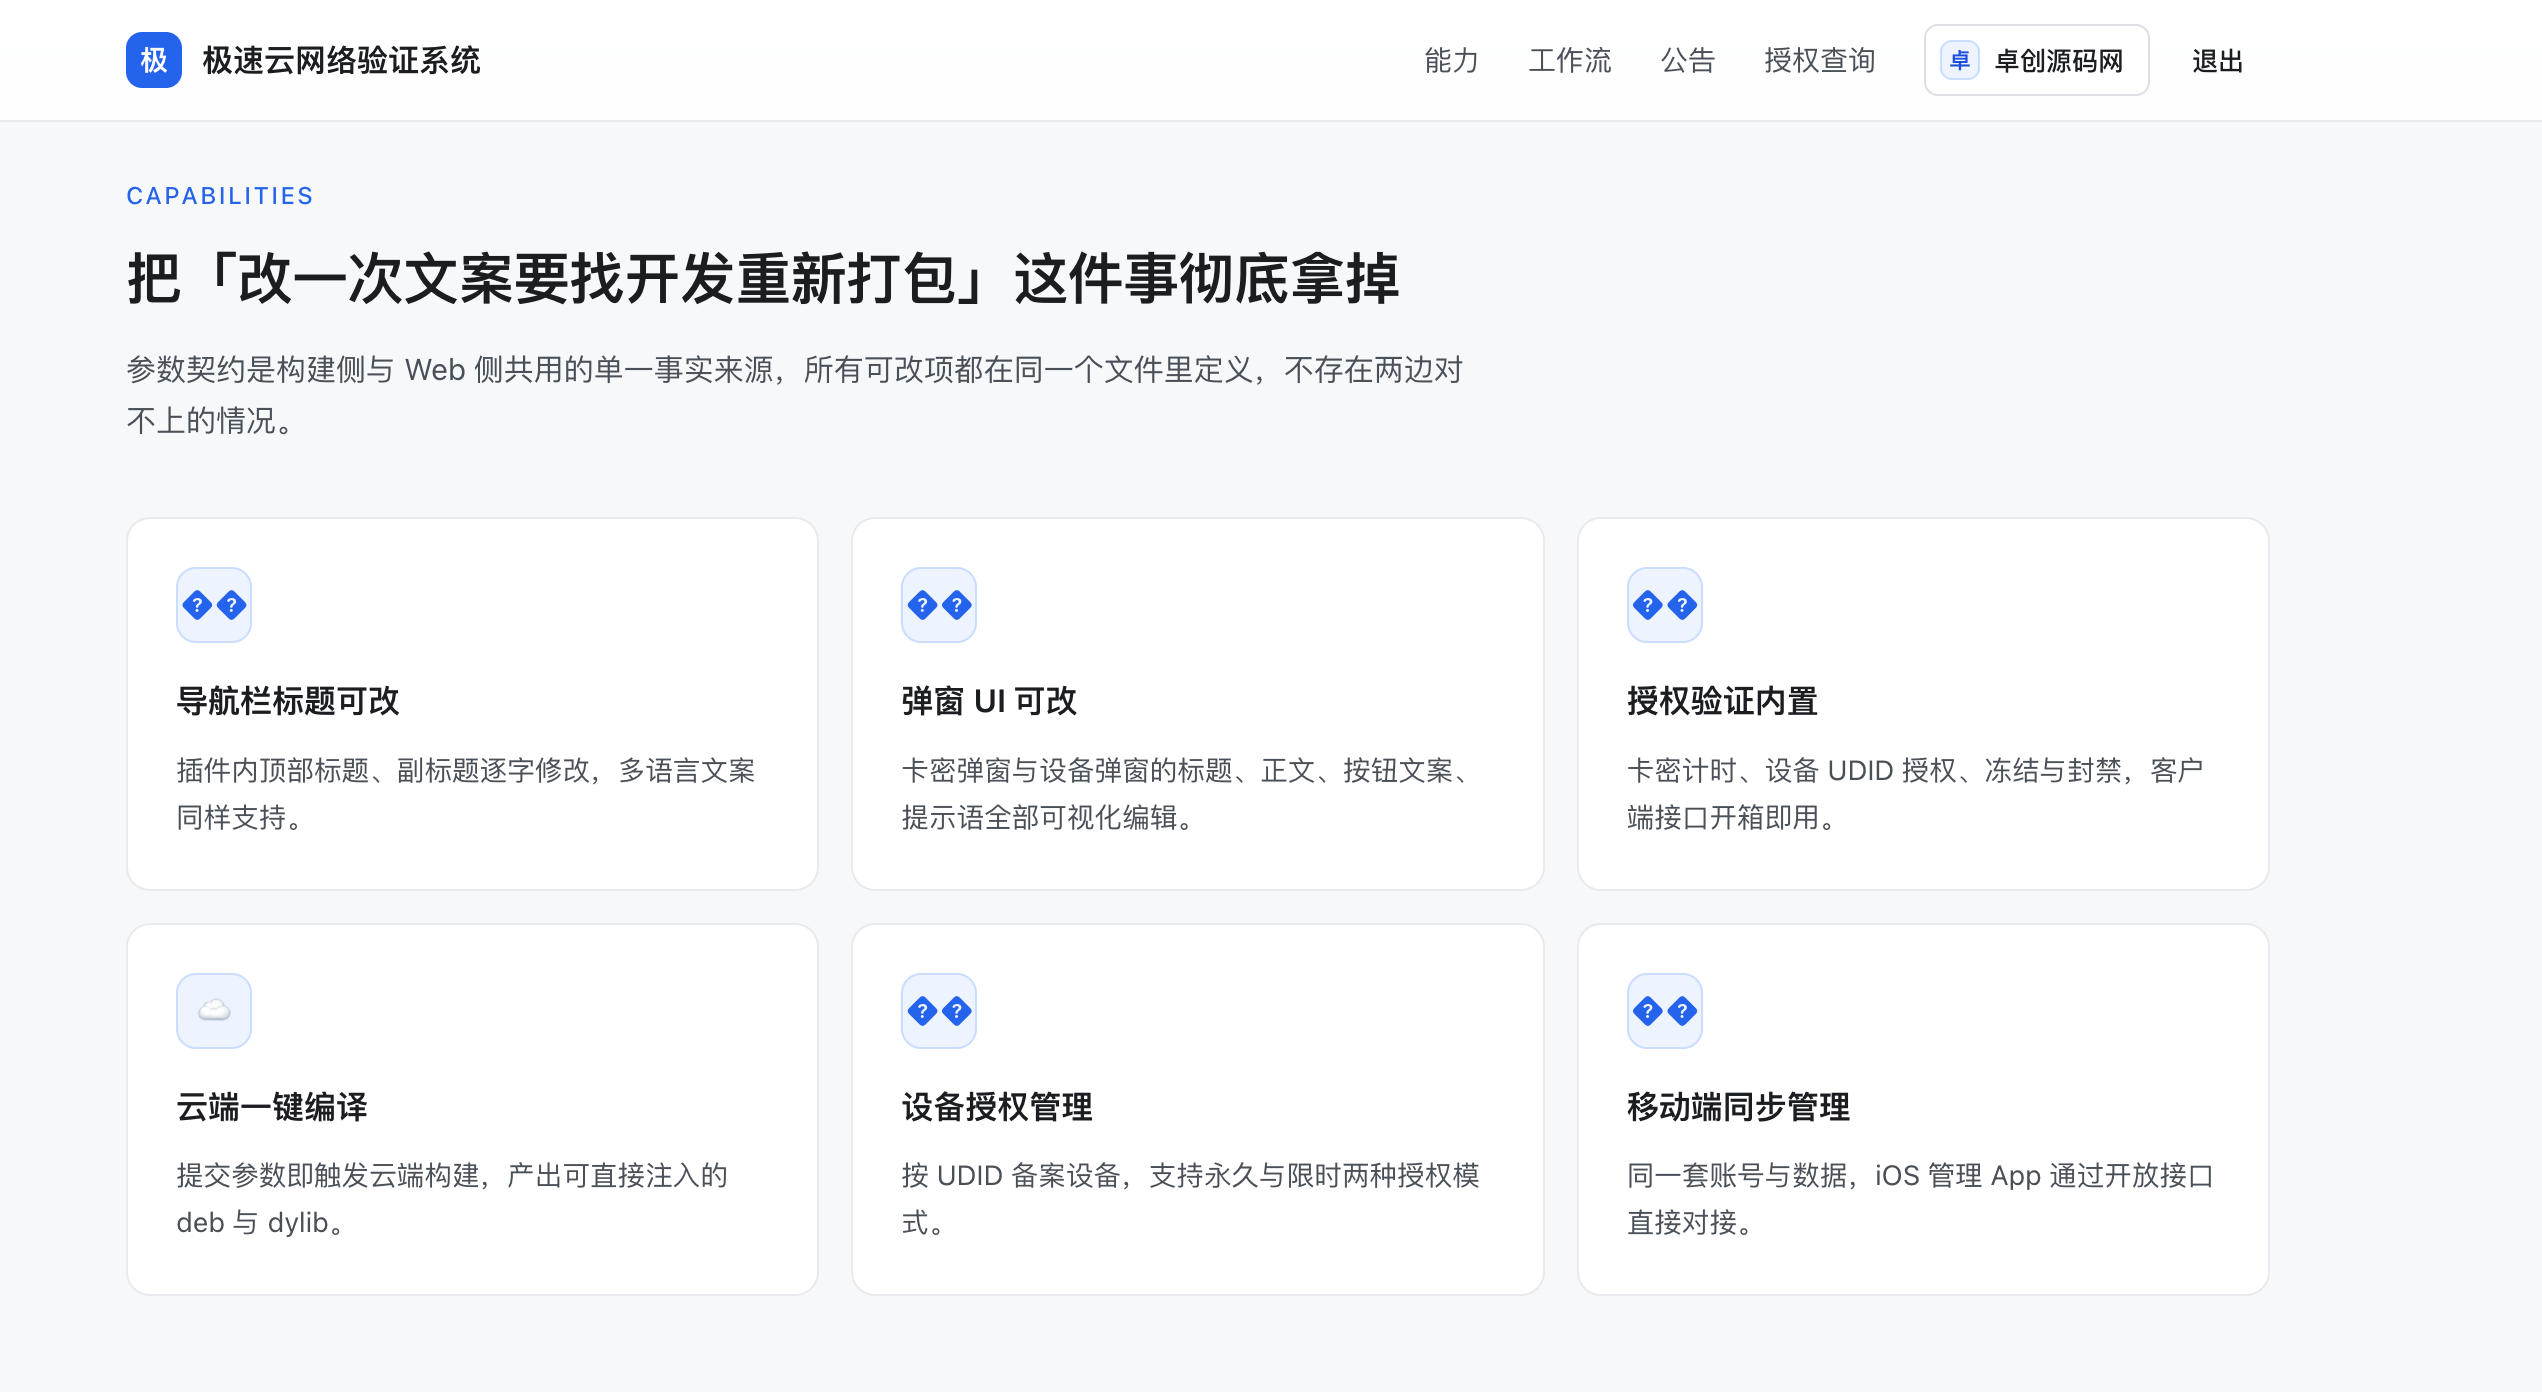
作为一款面向实战运营的ThinkPHP开源程序,该系统在验证逻辑、用户体验与部署灵活性上实现了三重突破:
基础验证体系:卡密+用户双轨并行
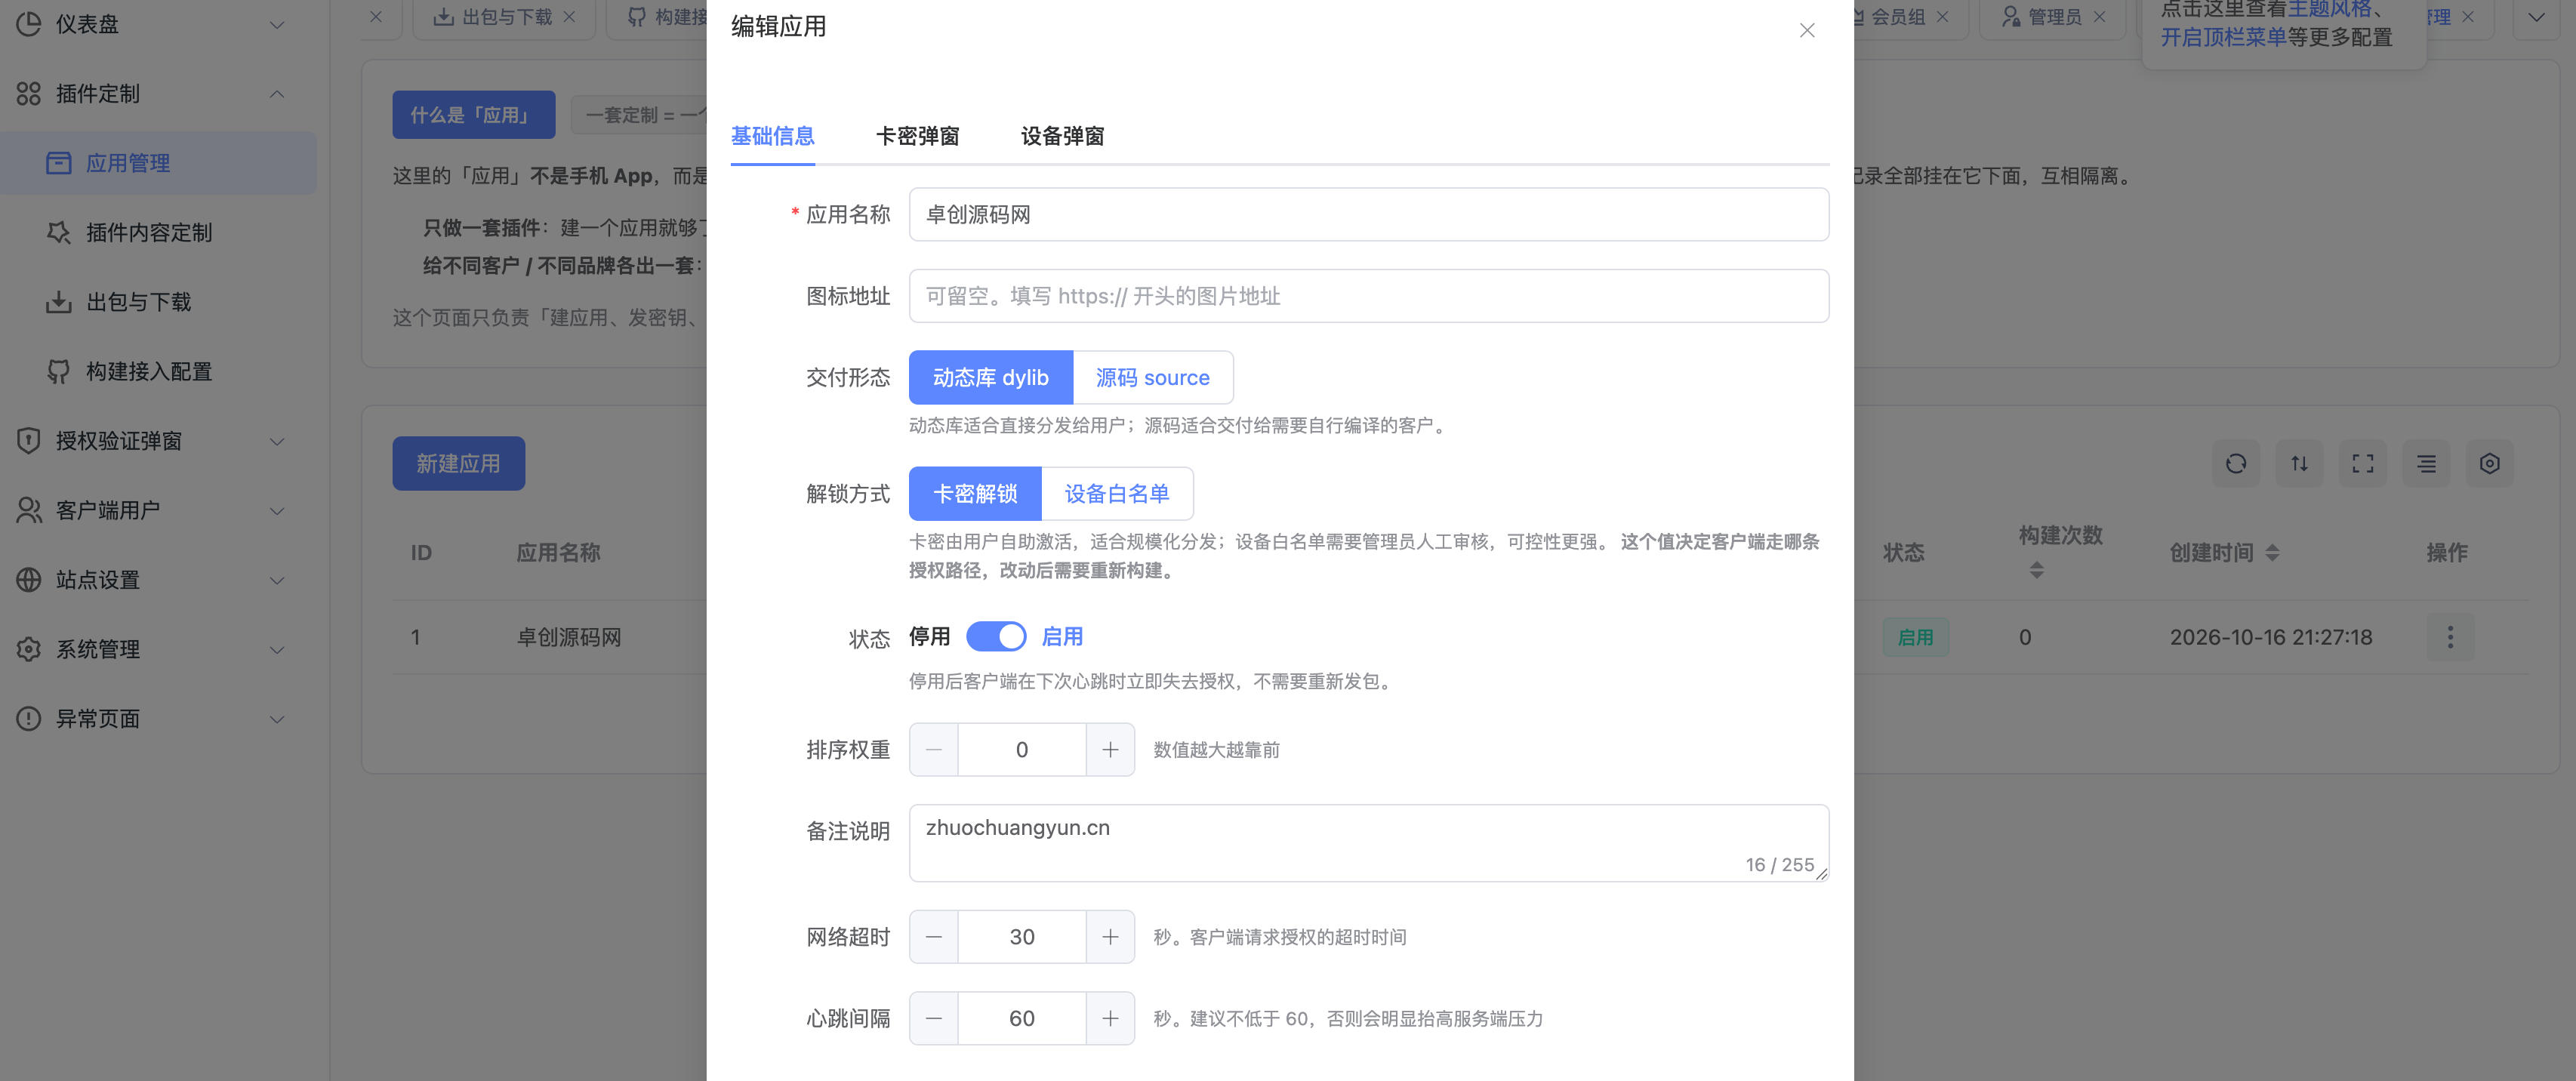
系统内置完整的APP鉴权系统能力:支持批量生成、导入、核销卡密,并可设置有效期、设备绑定、IP限制等多维策略;同时提供用户注册登录模块,支持邮箱/手机号验证与密码加密存储,满足C端用户自助管理需求。后台可实时查看调用日志、在线状态与异常告警,确保授权行为全程可追溯。这种“卡密+账号”双轨模式,既适配一次性付费场景,也支撑订阅制长期运营。
原生集成能力:GitHub云端编译直出注入文件
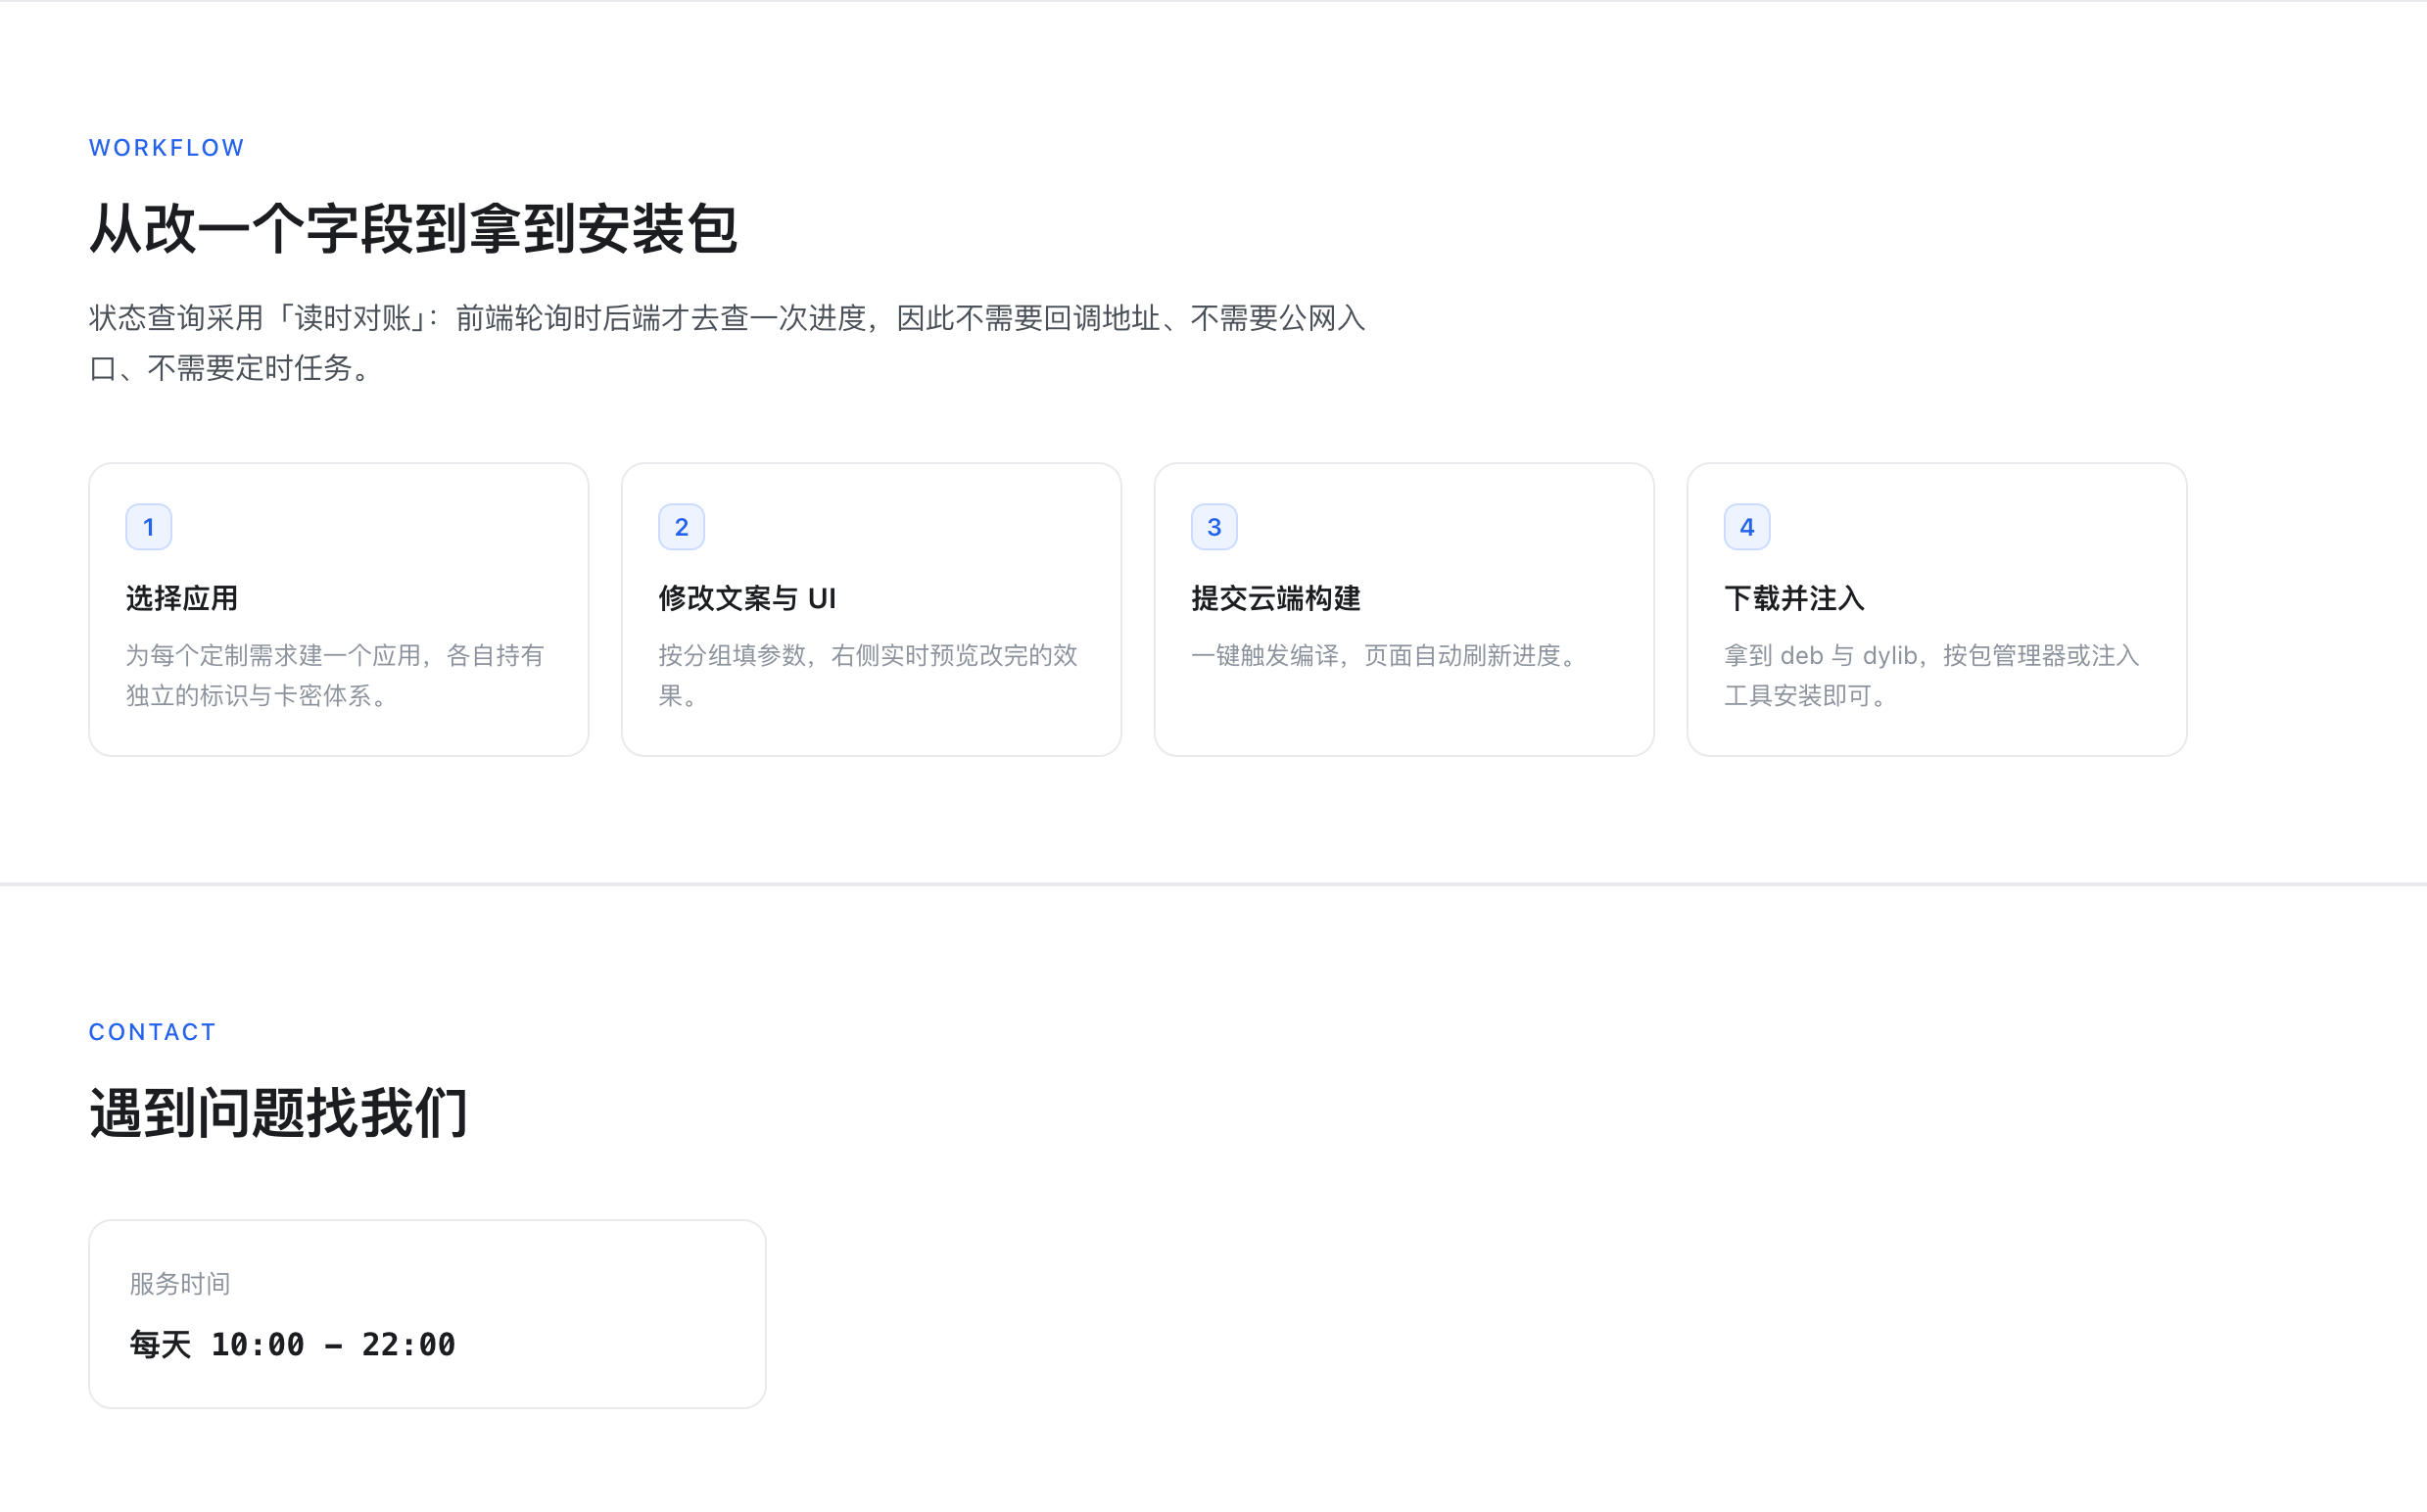
区别于传统仅返回JSON接口的验证系统,该项目深度整合GitHub Actions云端编译流水线:后台填写仓库地址、签名证书与参数后,一键触发自动构建,直接生成经过签名的deb(iOS越狱插件)或dylib(macOS动态库)文件。这些文件内含授权弹窗逻辑,可被目标应用无缝注入,实现“启动即验权、未授权即拦截”的原生级体验。整个过程无需本地Xcode环境,大幅降低跨平台集成门槛,是目前开源验证系统中罕见的工程化解决方案。
技术亮点:现代、透明与易部署的统一
许多同类网络验证系统源码因框架臃肿或文档缺失令开发者望而生畏,该项目则在工程层面坚持实用主义原则:
- ThinkPHP8.2 + Vue3前后端分离:后端API规范清晰,前端组件化开发,接口文档自动生成,二次开发效率提升50%以上;
- 全代码无加密无混淆:所有PHP、Vue、配置文件均可直接阅读修改,无zend/ionCube加密,无授权域名绑定,真正开源;
- Nginx + PHP8.2 + MySQL5.7标准环境:兼容宝塔面板与主流云主机,部署文档详尽,新手30分钟完成上线;
- GitHub编译零本地依赖:利用云端CI/CD能力,避免配置复杂开发环境,签名密钥通过Secrets安全管理,保障构建安全;
- 操作日志与数据备份:关键操作全程留痕,支持定时自动备份数据库,防止误操作或攻击导致数据丢失。
适用场景与合规提醒
这套无加密软件授权系统特别适合以下主体构建可信验证体系:
- 独立软件开发者:为自研工具添加正版验证,防止盗版传播,同时通过卡密销售实现直接变现;
- SaaS服务商:搭建轻量级租户鉴权中心,替代昂贵的企业级IAM方案,降低初期运营成本;
- 越狱/插件社区:为付费插件提供原生级授权保护,提升用户体验与付费意愿;
- 高校/培训机构:作为软件工程课程实训项目,学生学习现代Web架构与安全验证设计。



请登录后查看评论内容